
Breizh-Info s’arrêtera le 31 décembre s’il manque 40 000 euros
Depuis 2013, vous lisez Breizh-Info gratuitement. Le journal ne vit que de ses lecteurs : sans votre soutien d’ici la fin de l’année, il n’y aura pas de Breizh-Info en 2027.
26 300 € réunis sur 60 000 € (44 %) — il manque encore 33 700 €.
Donner par PayPal
Virement ou chèque
Lire l’appel en entier
Chers lecteurs, chères lectrices,
Les caisses de Breizh-Info sont vides. Pour tenir une année de plus, il nous faut 60 000 euros avant le 31 décembre. Si cette somme n’est pas réunie, le site cessera de paraître, 13 ans après sa fondation.
Depuis 2013, Breizh-Info vous informe chaque jour, en accès libre : des articles, des enquêtes, des entretiens, une revue de presse quotidienne, et une voix bretonne qui dit ce que la presse installée tait ou travestit.
Pas un euro d’argent public
Pendant que les grands titres de la presse encaissent chaque année les aides publiques, Breizh-Info fonctionne sans subvention d’État, sans milliardaire actionnaire et sans la manne publicitaire des grands groupes. Cette indépendance a un prix : nous ne dépendons que de vous. Quand les dons ne suivent pas, personne ne vient combler le trou.
60 000 euros d’ici le 31 décembre
Cette somme correspond à une année de fonctionnement du journal, ni plus ni moins. Si chaque lecteur attend que les autres donnent, personne ne donnera. 2 minutes suffisent, ce soir plutôt que la semaine prochaine. 10 euros, 50 euros, 100 euros, 1 000 euros : chaque don compte. Et si vous le pouvez, optez pour un virement mensuel : c’est ce qui permet au journal de voir plus loin que le mois suivant.
Comment donner
PayPal : faire un don en ligne ([email protected])
Virement (mensuel si possible), à l’ordre de ASPA (pour Breizh Information)
IBAN : FR76 1220 6004 0056 0172 3120 604
BIC : AGRIFRPP822
Chèque à l’ordre de Breizh Information ASPA : BP 201, 29834 Karaez/Carhaix Cedex
Dans le sillage de la crise que nous traversons, les cyber criminels ne restent malheureusement. pas actifs. Ils multiplient les attaques de ‘phishing’ exploitant les angoisses liées au coronavirus, ciblant en priorité les millions de professionnels actuellement en télétravail.
Voici les cinq types d’attaques les plus couramment rencontrées.
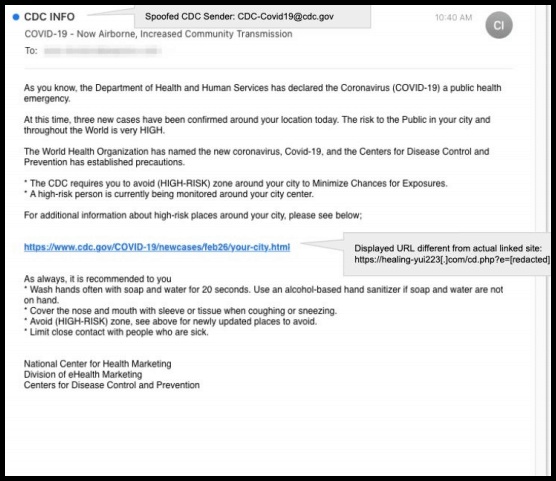
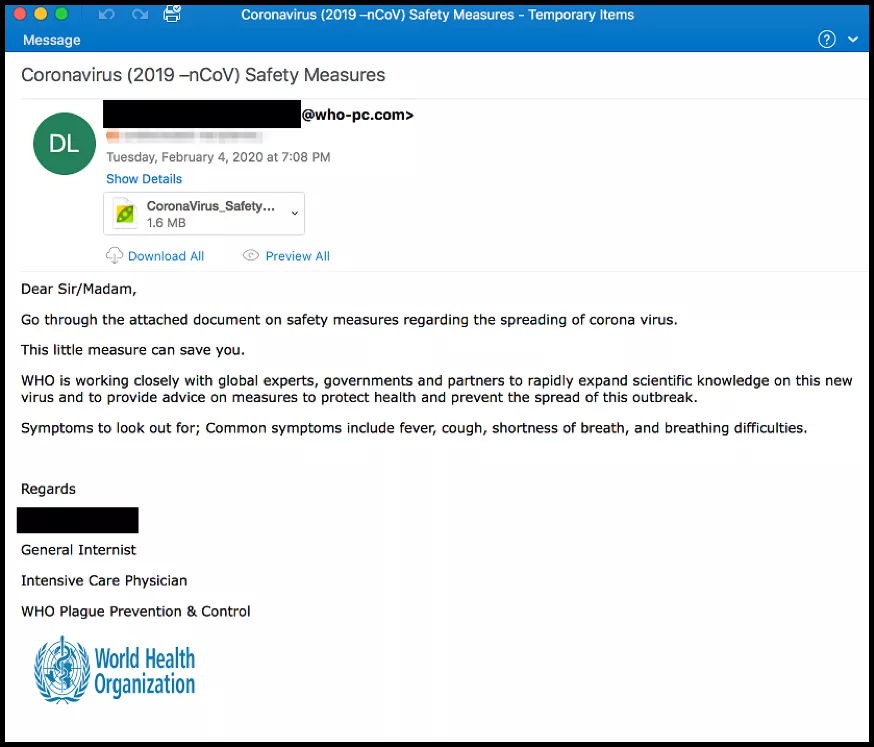
Faux Emails du Ministère de la Santé et de l’OMS
Depuis le démarrage de l’épidémie du COVID-19, nous avons enregistré plusieurs attaques de ‘phishing’ par email de la part de cyber criminels usurpant des organisations gouvernementales. Ces emails émanaient généralement soit du Ministère de la Santé dans différents pays soit de l’OMS et incitaient leurs destinataires à cliquer sur un lien malveillant pour obtenir « plus d’informations sur le COVID-19. » Voici deux exemples ci-dessous.
Faux Emails offrant une assistance financière
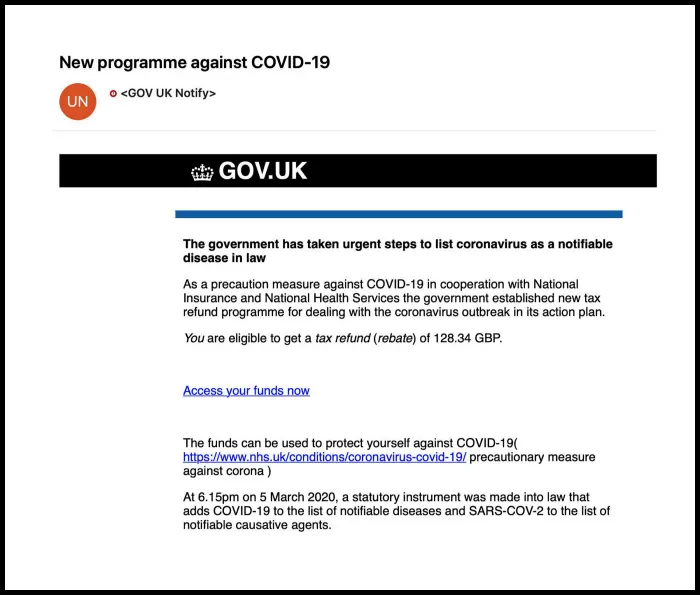
Dans le sillage des mesures d’aide sociale mises en place dans de nombreux pays, un grand nombre d’attaques de phishing par email ont été récemment identifiées offrant une assistance financière à leurs destinataires. A titre d’exemple, l’email ci-dessous semble émaner du gouvernement britannique et demande à cliquer sur un lien pour bénéficier d’un programme de remboursement d’impôts. Ces campagnes d’emails se sont multipliées ces derniers jours, profitant de la mise au chômage de millions d’employés.
Faux SMS et appels téléphoniques promettant des informations
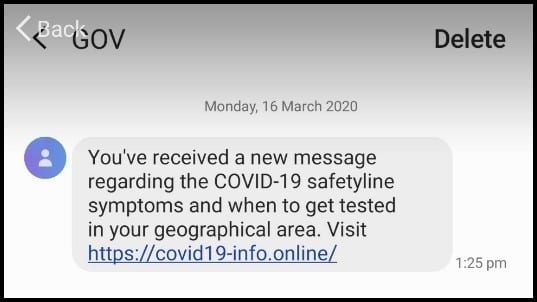
Les cyber criminels n’exploitent pas seulement les adresses email, mais essaient également de contacter leurs victimes potentielles vie des SMS ou des appels téléphoniques. Ces attaques promettent les mêmes informations que les campagnes de phishing, mais empruntent simplement un canal de communication différent. Le SMS ci-dessous invite par exemple son destinataire à se faire tester pour vérifier son infection au COVID-19.
Faux sites web d’informations sur le COVID-19.
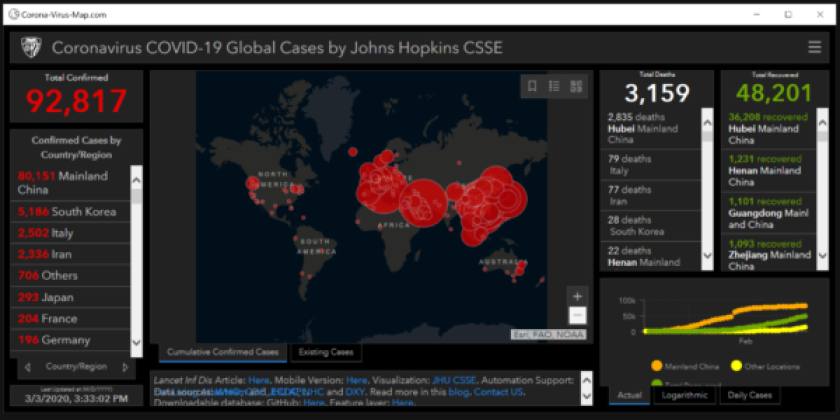
Beaucoup d’entre nous consultent régulièrement des sites en ligne pour avoir de nouvelles informations en temps réel sur l’évolution de l’épidémie. Les cyber criminels exploitent ce penchant naturel en mettant en ligne de faux sites web malveillants. Le faux site ci-dessous, Corona-Virus-Map.com, contient un malware d’espionnage qui peut voler vos données personnelles.
Fausses applications mobiles liées au COVID-19
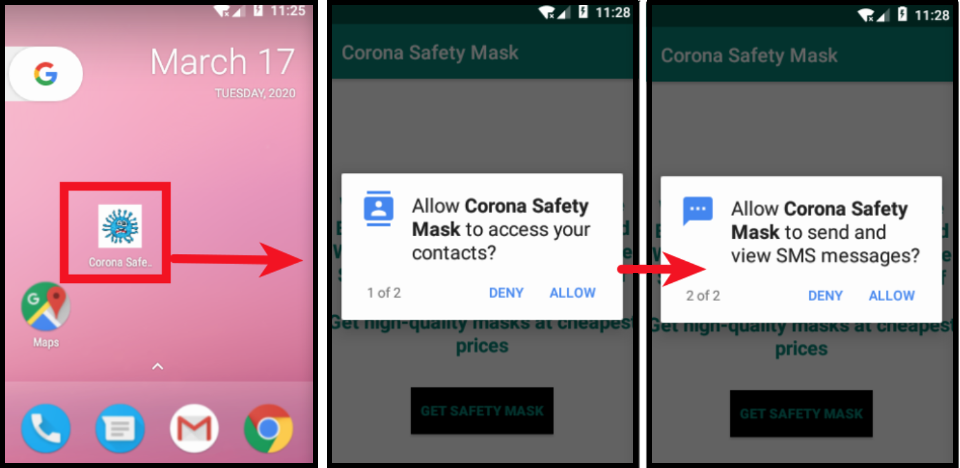
Dans le monde digital actuel, les acteurs malveillants ne se limitent pas aux emails de phishing et aux faux sites web. Certains développent aussi de fausses applications mobiles. L’exemple ci-dessous est une application Android qui promet l’envoi d’un masque de protection contre le virus. Il suffit de l’installer et de remplir le formulaire de commande. En réalité, son seul but est d’exfiltrer l’ensemble de votre liste de contacts.
Pour reconnaître et contrer ce type d’attaques, la meilleure attitude consiste à :
- Faire une pause
- Respirer à fond
- Prendre le temps de réfléchir
- Replacer l’email reçu en perspective, et contacter au besoin son service informatique.
En effet, si vous faites une pause et respirez à fond, vous aurez le temps de réfléchir. Vous aurez le temps de reconnaître la personne qui vous a envoyé un lien ou un attachement avant de cliquer dessus ; vous aurez le temps de réaliser que certains mots sont mal orthographiés.
Et peut-être réfléchirez-vous désormais à deux fois avant de divulguer toute donnée personnelle ou d’autoriser le partage de vos contacts.
Alicia Townsend (One Login)
Photo : DR
[cc] Breizh-info.com, 2020, dépêches libres de copie et de diffusion sous réserve de mention et de lien vers la source d’origine


