
Breizh-Info s’arrêtera le 31 décembre s’il manque 30 000 euros
Depuis 2013, vous lisez Breizh-Info gratuitement. Le journal ne vit que de ses lecteurs : sans votre soutien d’ici la fin de l’année, il n’y aura pas de Breizh-Info en 2027.
38 300 € réunis sur 60 000 € (64 %) — il manque encore 21 700 €.
Donner par PayPal
Virement ou chèque
Lire l’appel en entier
Chers lecteurs, chères lectrices,
Les caisses de Breizh-Info sont vides. Pour tenir une année de plus, il nous faut 30 000 euros avant le 31 décembre. Si cette somme n’est pas réunie, le site cessera de paraître, 13 ans après sa fondation.
Depuis 2013, Breizh-Info vous informe chaque jour, en accès libre : des articles, des enquêtes, des entretiens, une revue de presse quotidienne, et une voix bretonne qui dit ce que la presse installée tait ou travestit.
Pas un euro d’argent public
Pendant que les grands titres de la presse encaissent chaque année les aides publiques, Breizh-Info fonctionne sans subvention d’État, sans milliardaire actionnaire et sans la manne publicitaire des grands groupes. Cette indépendance a un prix : nous ne dépendons que de vous. Quand les dons ne suivent pas, personne ne vient combler le trou.
30 000 euros d’ici le 31 décembre
Cette somme correspond à une année de fonctionnement du journal, ni plus ni moins. Si chaque lecteur attend que les autres donnent, personne ne donnera. 2 minutes suffisent, ce soir plutôt que la semaine prochaine. 10 euros, 50 euros, 100 euros, 1 000 euros : chaque don compte. Et si vous le pouvez, optez pour un virement mensuel : c’est ce qui permet au journal de voir plus loin que le mois suivant.
Comment donner
PayPal : faire un don en ligne ([email protected])
Virement (mensuel si possible), à l’ordre de ASPA (pour Breizh Information)
IBAN : FR76 1220 6004 0056 0172 3120 604
BIC : AGRIFRPP822
Chèque à l’ordre de Breizh Information ASPA : BP 201, 29834 Karaez/Carhaix Cedex
Des milliards d’adresses mail et de mots de passe divulgués sur des forums de pirates : les détenteurs de comptes Gmail, Hotmail ou encore Netflix devraient prendre connaissance de l’article suivant… Et renforcer la sécurité de leurs données personnelles en ligne.
Plus de 3 milliards d’identifiants et de mots de passe divulgués
Les lecteurs de Breizh-Info ont déjà eu l’occasion à plusieurs reprises de mesurer à quel point la sécurité des données personnelles était un enjeu d’actualité.
Après l’affaire de l’immense faille dans une base de données au Brésil il y a quelques semaines, ce sont cette fois plus de 3 milliards d’identifiants et de mots de passe de divers comptes Gmail, Hotmail, LinkedIn ou encore Netflix qui ont été diffusés en ligne la semaine dernière. Il pourrait s’agir de la plus grande compilation d’identifiants d’utilisateurs piratés jamais publiée sur Internet.
Cependant, cette fuite ne serait pas vraiment nouvelle mais plutôt issue d’un travail de compilation de précédentes attaques menées contre les systèmes informatiques de plusieurs entreprises. Ce qui aurait permis aux pirates de regrouper les informations de 15,2 milliards de comptes ainsi que plus de 2,5 milliards d’e-mails uniques.
Le fichier, dénommé « COMB » pour « Compilation of Many Breaches » et destiné à faciliter la tâche d’utilisateurs malveillants, a ainsi été partagé sur divers forums fréquentés par les hackers.
Un outil de vérification à disposition
Par ailleurs, le site Cybernews met à disposition des internautes un outil de recherche leur permettant de savoir si leurs informations personnelles se trouvent dans le fichier de piratage en question. Il faut pour cela renseigner son adresse mail.
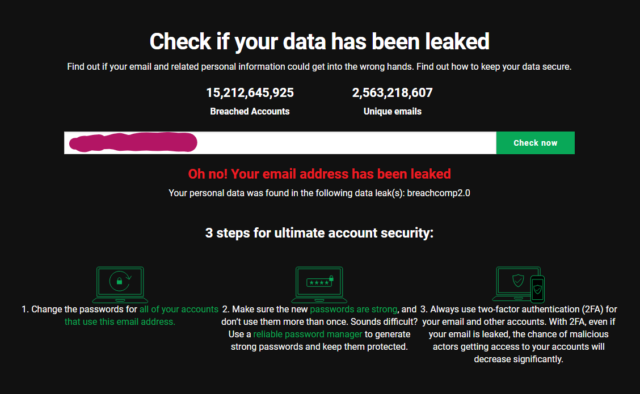
Capture d’écran Cybernews
Cette divulgation de données à grande échelle permet une nouvelle fois de rappeler quelques fondamentaux concernant la sécurité en ligne. À commencer par la mise en place de mots de passe forts et à usage unique. Sachant que les Français ont la fâcheuse tendance à conserver les mêmes mots de passe trop longtemps, bien souvent avec un niveau de sécurité faible. Une série de bonnes pratiques est à respecter en la matière :
De même que l’authentification à deux facteurs lorsque cela est possible. Autre rappel d’évidence, lorsque qu’un mot de passe combiné à un e-mail valide est compromis, il doit absolument être changé sur l’ensemble des services sur lesquels il a pu servir.
Crédit photo : DR (photo d’illustration)
[cc] Breizh-info.com, 2021, dépêches libres de copie et de diffusion sous réserve de mention et de lien vers la source d’origine


